Russiske hackere angriber europæisk forsvarsindustri
21. okt. 2026, 19.00
Russiske militærhackere har gennem 2 måneder udspioneret europæiske forsvarsleverandører og et flådeværft i NATO-lande.
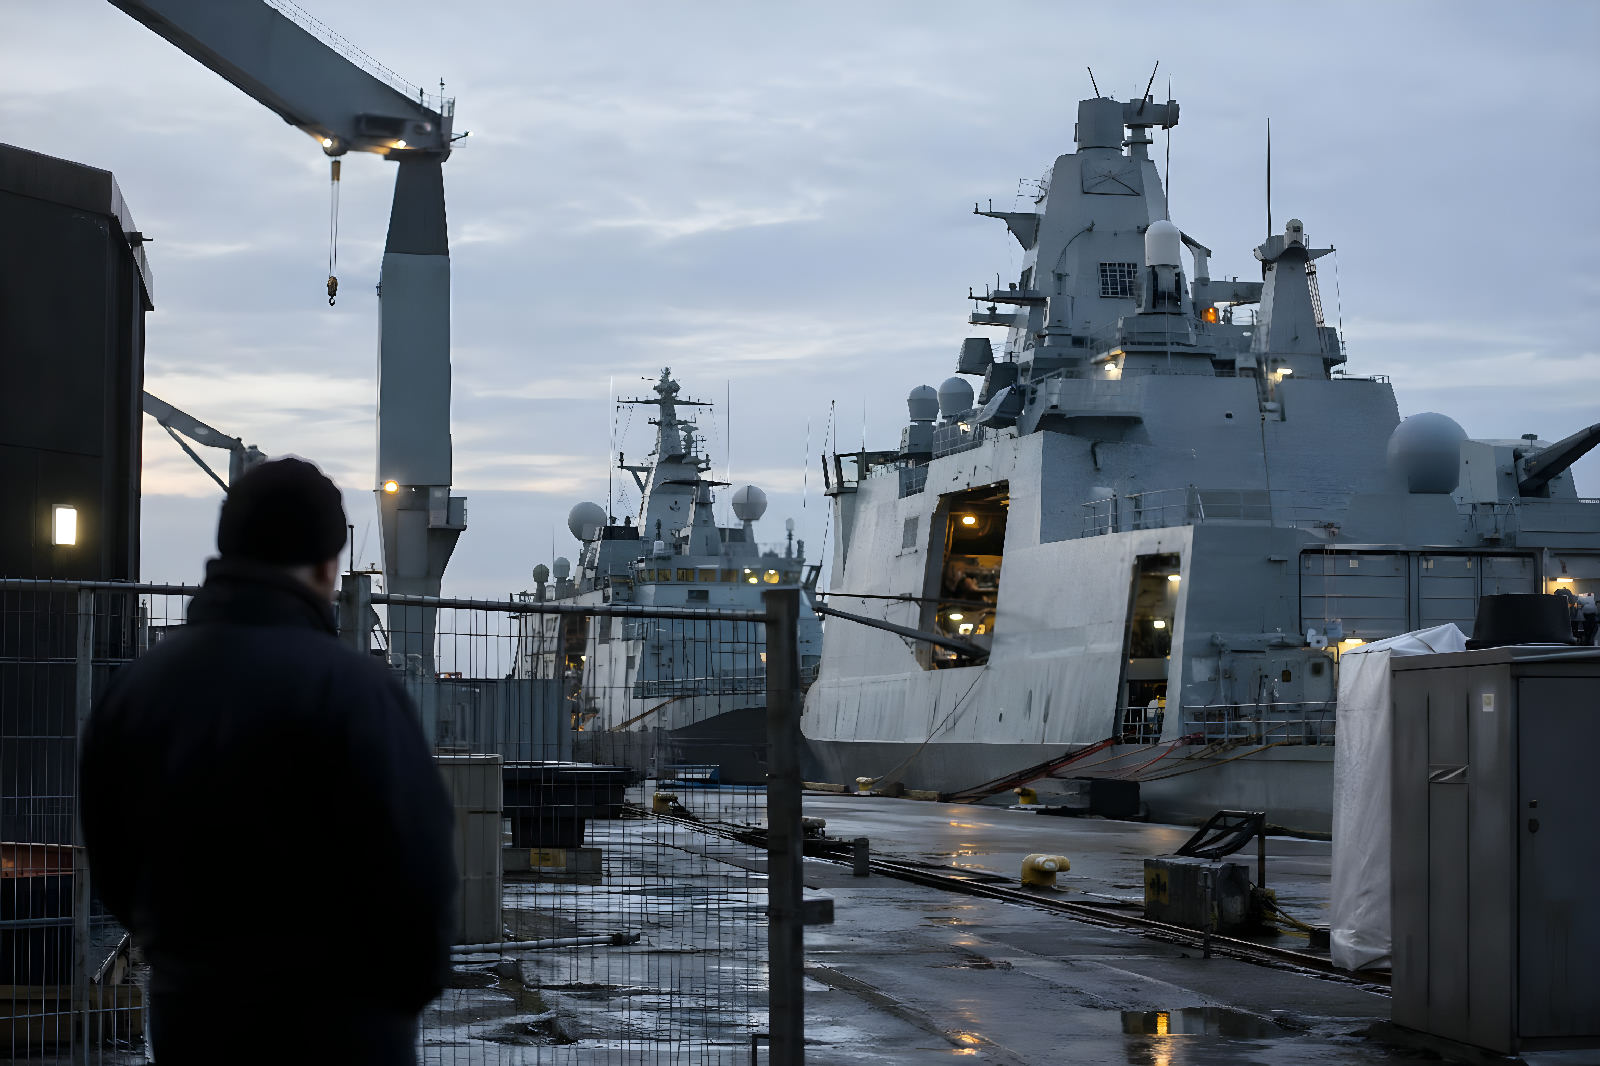
Russiske hackere har gennemført en målrettet spionagekampagne mod europæiske forsvarsvirksomheder i 2 NATO-lande. Angrebene har ramt et skibsværft til flådefartøjer, en producent af motorer til militærfly samt en politimyndighed.
Bag operationen står den berygtede gruppe APT28, der er knyttet til Ruslands militære efterretningstjeneste GRU. Gruppen går også under navnene Fancy Bear, BlueDelta og Forest Blizzard og har i over 10 år udført cyberangreb mod vestlige mål.
Skadelig e-mail åbnede netværket
Det første bekræftede angreb fandt sted den 24. juli, da en medarbejder på et skibsværft åbnede en inficeret Microsoft Word-fil sendt via e-mail. Filen indeholdt bagdøren Hookedge, som gav hackerne adgang til det interne netværk og mulighed for at stjæle loginoplysninger.
Aktiviteten fortsatte frem til mindst den 24. september. Hackerne vendte gentagne gange tilbage til det samme system og installerede et nyt værktøj, der kan afvikle kode direkte i computerens arbejdshukommelse. Det er uvist, om gerningsmændene nåede at trække følsomme data ud af systemerne.
En velkendt trussel mod NATO
Flere end 20 vestlige efterretningstjenester har tidligere advaret om gruppens aktiviteter. APT28 har før rettet angreb mod logistikfirmaer og teknologivirksomheder, der støtter Ukraine, samt udnyttet sårbare routere til overvågning. Tidligere kampagner har ramt mål inden for transport, søfart og diplomati i Polen, Slovenien, Tyrkiet, Grækenland og De Forenede Arabiske Emirater.
Kilde: itsecuritynews.info